

segurança
Livros de segurança para quem programa com IA
Três livros para revisar com olho de segurança o código que um agente de IA escreve: fundamentos de AppSec, sistemas seguros e hábitos pragmáticos.
Atualizado em · Equipe Estante Dev
Este guia reúne livros para quem usa agentes de IA para escrever código e precisa avaliar a segurança do que vai para produção. Em 29/10/2026, um perfil brasileiro sobre IA publicou no X que quem fez um SaaS com vibe coding em 48 horas vai descobrir a cibersegurança: “Você colocou em produção 30 mil linhas que nunca leu.”
A postagem é uma provocação, e o número de linhas não vem de nenhum caso específico. Ainda assim, ela aponta um risco real. Um agente escreve código rápido, mas a responsabilidade pelo que sobe continua com quem publica. Para revisar esse código, é preciso saber o que procurar.
Por que esses três livros
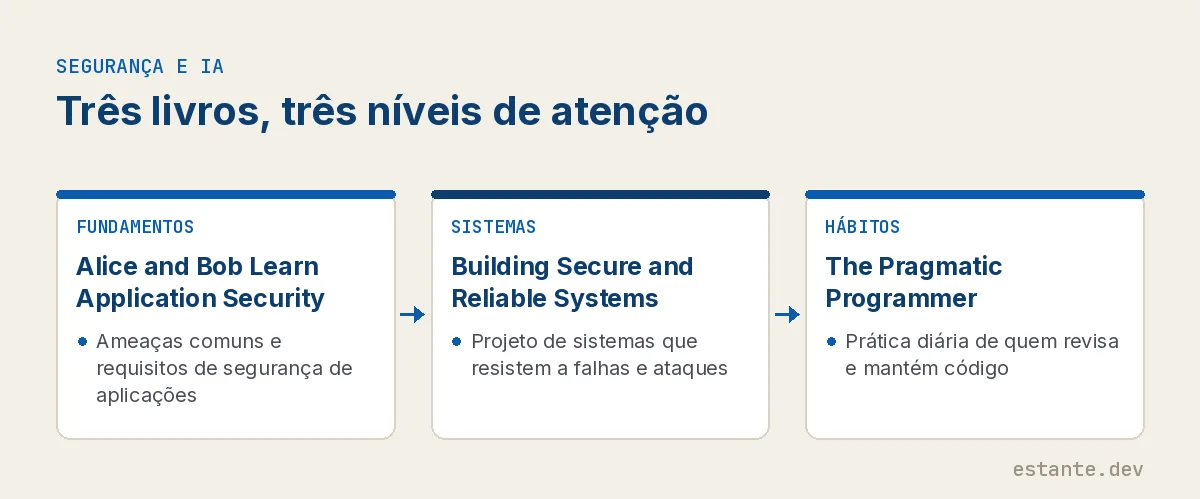
Os três cobrem camadas diferentes: o que um código seguro precisa ter, como desenhar sistemas que continuam seguros quando algo dá errado e os hábitos que impedem o projeto de virar uma pilha de código que ninguém entende.
Fundamentos: Alice and Bob Learn Application Security
Alice and Bob Learn Application Security, de Tanya Janca, é o ponto de partida. O livro se organiza em três partes. A primeira reúne o que é preciso saber para escrever código seguro o bastante para a internet. Começa pelos fundamentos de segurança e segue por requisitos, design seguro, código seguro e armadilhas comuns, com um capítulo que parte do OWASP.
O capítulo de código seguro trata de temas que valem checar no código gerado por um agente: escolha de framework, tratamento de dados não confiáveis, gestão de identidade e de sessão, autenticação, autorização, tratamento de erros e logs. O capítulo de design seguro diferencia falha de design de bug de segurança e apresenta a modelagem de ameaças.
A segunda parte cobre testes e deploy, a criação de um programa de AppSec e a proteção de aplicações e sistemas modernos. A terceira fala de bons hábitos e aprendizado contínuo.
Uma forma de usar o livro com IA é transformar os tópicos do capítulo de código seguro numa lista de revisão. Antes de aceitar o código de um agente, a lista ajuda a conferir de onde vêm os dados, quem pode chamar cada rota e o que vai para os logs.
Sistemas: Building Secure and Reliable Systems
Building Secure and Reliable Systems, escrito por profissionais do Google, trata segurança e confiabilidade como partes do mesmo problema. O livro tem cinco partes. A primeira apresenta a interseção entre segurança e confiabilidade e o estudo dos adversários. A segunda é sobre design, com capítulos sobre menor privilégio, facilidade de entendimento, resiliência, recuperação e mitigação de ataques de negação de serviço.
A terceira parte é a mais próxima do trabalho com agentes. Tem capítulos sobre escrever, testar e fazer deploy de código, além de investigar sistemas. A quarta parte cobre planejamento para desastres, gestão de crise e recuperação. A quinta trata de papéis, responsabilidades e cultura.
O capítulo sobre menor privilégio ajuda a pensar no próprio agente. Uma ferramenta que escreve e executa código também precisa de permissões limitadas. O Google mantém uma versão on-line gratuita do livro.
Hábitos: The Pragmatic Programmer
The Pragmatic Programmer, de David Thomas e Andrew Hunt, trata de hábitos de engenharia em geral. Entra na lista por causa deles. A edição de 20 anos tem um capítulo chamado Pragmatic Paranoia, com tópicos como design por contrato, programação assertiva e “Dead Programs Tell No Lies”. O capítulo While You Are Coding inclui o tópico “Stay Safe Out There” e outro chamado “Programming by Coincidence”.
Em “Programming by Coincidence”, os autores tratam do risco de aceitar código que funciona sem entender por quê. Os tópicos sobre testes, como “Test to Code” e “Property-Based Testing”, ajudam a verificar o que um agente produziu sem depender só da leitura linha a linha.
O livro tem edição em português, O Programador Pragmático, pela Bookman.
Uma ordem de leitura
- Alice and Bob Learn Application Security, para montar a lista do que revisar.
- The Pragmatic Programmer, com foco em Pragmatic Paranoia e While You Are Coding.
- Building Secure and Reliable Systems, quando o projeto crescer e a pergunta passar a ser como o sistema inteiro se comporta sob ataque.
Quem já trabalha com segurança de aplicações pode começar pelo terceiro.
Como associado da Amazon, eu ganho com compras qualificadas.
Fontes
- Lucas | IA (@LucasMestreIA). Postagem no X, 29/10/2026. https://x.com/LucasMestreIA/status/2115898717492727844
- Janca, T. Alice and Bob Learn Application Security. Wiley, 2020. Sumário na página da editora: https://www.wiley.com/en-gb/alice-and-bob-learn-application-security-p-9781119687351
- Adkins, H. et al. Building Secure and Reliable Systems. O’Reilly, 2020. Sumário da versão on-line: https://sre.google/books/building-secure-reliable-systems/
- Thomas, D. e Hunt, A. The Pragmatic Programmer, 20th Anniversary Edition. Addison-Wesley, 2019. Sumário: https://pragprog.com/titles/tpp20/the-pragmatic-programmer-20th-anniversary-edition/